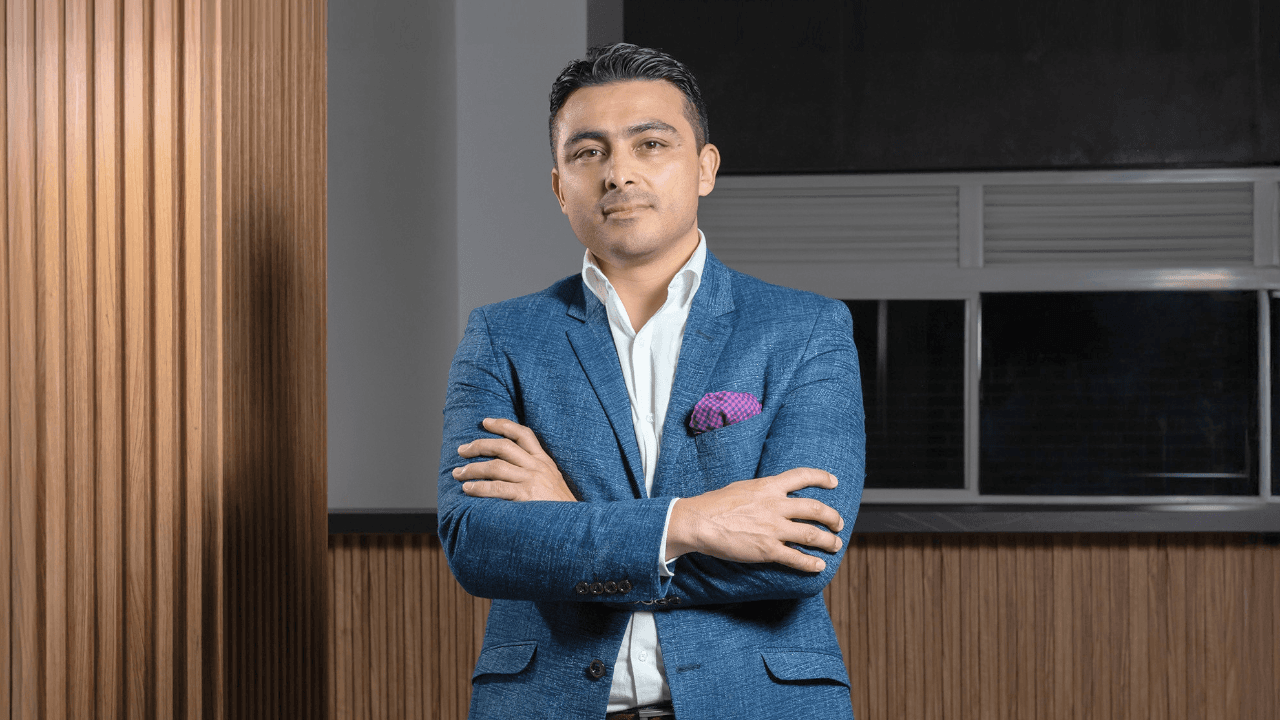
KRIXO, la startup colombiana de ciberseguridad que expande su presencia en Canadá y fue seleccionada por Google por su innovación y potencial tecnológico.
Una contraseña robada puede estar circulando en un foro. Un empleado puede tener una sesión comprometida sin saberlo. Un dominio falso puede estar preparándose para suplantar una marca. Un ciberdelincuente puede estar hablando de una organización específica en un foro clandestino. Una vulnerabilidad puede llevar semanas siendo estudiada por alguien externo. Y mientras todo eso ocurre, la empresa afectada sigue operando con normalidad, ajena a que su exposición ya es pública para quien sabe dónde mirar.
Esa es la paradoja que atraviesa hoy buena parte del sector corporativo latinoamericano. Un porcentaje considerable de los ataques comienza mucho antes del incidente, cuando credenciales, activos o información de una organización empiezan a circular fuera de su control. La mayoría de las compañías solo descubre esa exposición cuando el ataque ya se ejecutó, momento en el que la ventana para contenerlo ya se cerró.
El origen de una obsesión
Fabián Valero, fundador y CEO de KRIXO, llevaba casi dos décadas trabajando en gestión de riesgos y respuesta a incidentes cuando empezó a notar un patrón que se repetía sin excepción. Cada vez que una organización iniciaba una investigación tras un ataque, las señales que explicaban lo ocurrido ya existían durante días, semanas o incluso meses antes, pero nadie las había mirado a tiempo
De esa observación nació la pregunta que terminaría por definir a KRIXO. “¿Por qué estamos esperando al incidente para empezar a investigar?”, se cuestionó Valero. La respuesta lo llevó a fundar una compañía que invirtiera la lógica tradicional del sector: en lugar de detectar y responder después del ataque, es mejor anticiparse a él.
Durante años, una parte importante de la inversión en ciberseguridad se ha concentrado en proteger el perímetro, detectar actividad maliciosa y responder cuando una amenaza alcanza la infraestructura. El problema es que una parte creciente del riesgo comienza fuera de ella.
Ese punto ciego es el que KRIXO decidió hacerle frente. Si un atacante puede saber que una empresa está expuesta antes que la propia empresa, la pregunta que se hizo Valero y su equipo parecía obvia, ¿qué pasaría si una organización pudiera ver lo que el atacante está viendo antes de que decida atacar? Transformando así el paradigma tradicional de la ciberseguridad y evolucionando tecnologías potenciadas con inteligencia artificial
La ciberseguridad tradicional intenta descubrir quién entró. La ciberseguridad de la próxima generación ya podrá identificar quienes miran desde la puerta.
Cómo opera la tesis
Sobre esa idea, KRIXO construyó una tecnología que analiza más de ocho mil grupos de ciberdelincuentes antes de que un solo cliente llegue a ser víctima. La compañía monitorea de forma continua la dark web, la deep web y los foros donde operan ciberdelincuentes, sin necesidad de instalar agentes ni software adicional en la infraestructura del cliente, lo que reduce la fricción frente a competidores que exigen despliegues más complejos.
En la práctica, eso significa rastrear filtraciones de datos y credenciales comprometidas, identificar cuándo un directivo fue blanco de un ataque, detectar y eliminar sitios web que suplantan empresas para hacer fraude y ejecutar pruebas de intrusión automatizadas que revelan vulnerabilidades antes de que un atacante las explote. Todo bajo un esquema de Software as a Service que la compañía mide a través de un indicador propio, el Time-to-Shield, que cuantifica qué tan rápido se contiene cada brecha detectada.
“Hacemos posible la ciberseguridad proactiva, detectamos y priorizamos riesgos externos para que las organizaciones actúen antes del impacto”, explica el CEO Valero.
Ese enfoque fue lo que llevó a KRIXO a ser seleccionada dentro de la primera cohorte del Google for Startups Accelerator dedicado a inteligencia artificial para ciberseguridad, un programa que reunió a un grupo reducido de compañías de Latinoamérica enfocadas en blindar la superficie de ataque externa de las empresas. El reconocimiento no fue el punto de partida de KRIXO, fue la confirmación de una tesis que la compañía ya venía construyendo, y el impulso que la llevó a reorientar su modelo hacia la fabricación de tecnología propia de ciberseguridad preventiva potenciada por inteligencia artificial.
Bajo el liderazgo de Valero, KRIXO también fue reconocida en programas de aceleración como TBDC/BHive Canada, validaciones que operan como sello de respaldo frente a inversionistas y clientes corporativos en un sector donde la confianza técnica pesa más que las métricas comerciales.
¿Hacia dónde va la Ciberseguridad potenciada con IA?
El cambio que anticipa KRIXO es más profundo que una nueva tecnología. Si durante años la pregunta central de la ciberseguridad fue cómo impedir que un atacante entrara a una organización, la próxima década podría estar definida por una pregunta distinta: cómo identificar la intención del atacante antes que actúe.
La inteligencia artificial, la anticipación el análisis externo, la automatización y la identidad digital podrían redefinir una superficie de ataque que ya no termina en la infraestructura corporativa.
Para Valero, ese crecimiento apunta hacia un cambio más amplio en la manera en que las organizaciones entienden el riesgo. “Lo que buscamos es un mundo donde ninguna empresa sea sorprendida por un riesgo conocido”, señala.
La ambición de Valero es que el éxito de una empresa de ciberseguridad deje de medirse únicamente por cuántos ataques logró detener.
Si la próxima generación de ciberseguridad funciona como KRIXO imagina, la ventaja ya no estará solamente en descubrir quién logró entrar. Estará en haber visto, mucho antes, quién estaba mirando la puerta. “Nuestro objetivo no es ayudar a una empresa a recuperarse más rápido de un ataque. Es lograr que muchos de esos ataques nunca lleguen a ocurrir”, finaliza Fabián Valero, fundador y CEO de KRIXO.l riesgo. “Lo que buscamos es un mundo donde ninguna empresa sea sorprendida por un riesgo conocido”, señala.