El cibercrimen ya tiene una huella ambiental medible y sus efectos alcanzan la continuidad empresarial, la protección de las personas y la gobernanza corporativa.
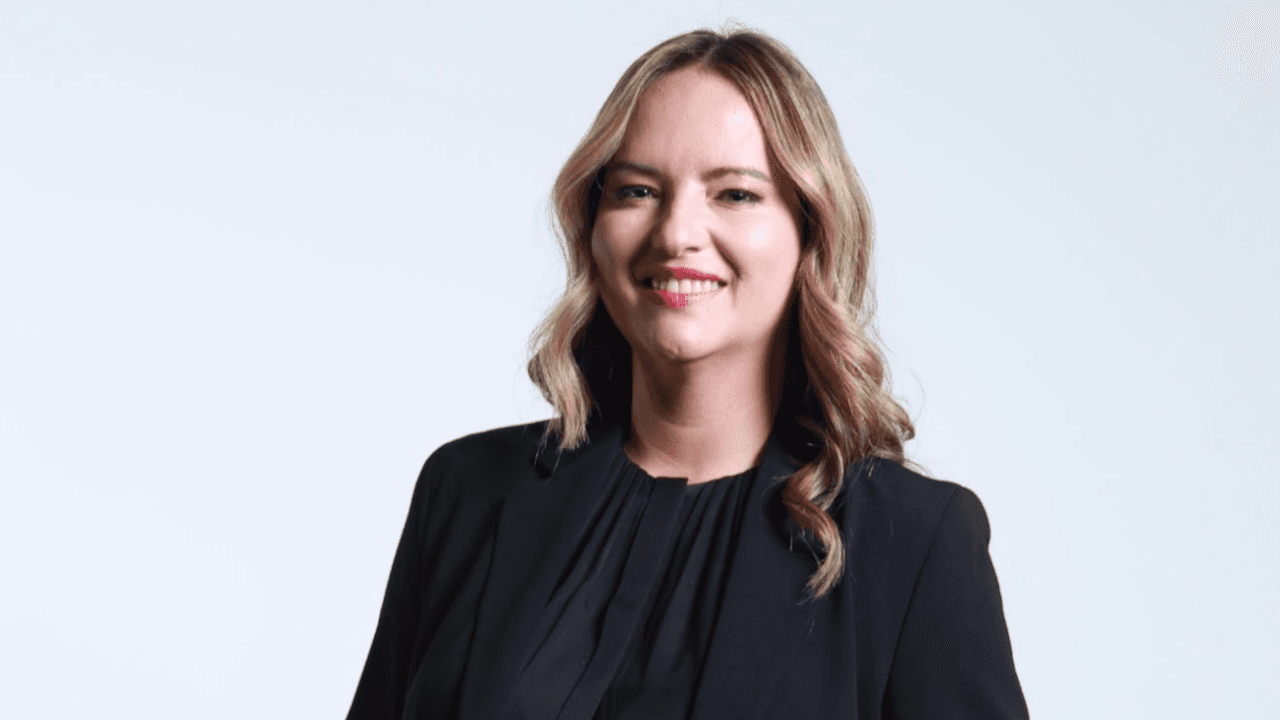
¿Puede una organización considerarse sostenible si deja de existir digitalmente? Esa es la pregunta con la que Andrea García Beltrán, Board Advisor, experta internacional en ciberseguridad, ciberseguros y derechos digitales, plantea una discusión que empieza a llegar a las juntas directivas y según la cual la resiliencia digital también debe formar parte de la agenda ambiental, social y de gobierno corporativo.
La tesis parte de una realidad que hasta hace poco permanecía separada de las conversaciones sobre sostenibilidad. El cibercrimen no solo genera pérdidas económicas y afecta la continuidad operativa. También demanda infraestructura, procesamiento, almacenamiento y energía para responder a los ataques y recuperar sistemas comprometidos.
Un estudio académico publicado en IEEE Access en 2026 estima que el cibercrimen genera entre 526 y 1.052 millones de toneladas de CO₂ equivalente al año. El ransomware representaría entre 307 y 614 millones de toneladas; en su estimación más alta, supera la cifra que el estudio usa para la aviación internacional. “Cada ataque evitado es una emisión evitada. Cuando una organización sufre un ataque, no solamente tiene que pensar en el dinero que pierde o en los sistemas que debe recuperar. Hay infraestructura que vuelve a procesar información, servidores que tienen que trabajar más, equipos que deben reconstruirse y datos que tienen que duplicarse. Todo eso tiene una huella. Por eso la conversación sobre ciberseguridad sostenible empieza por entender que proteger una organización también puede significar evitar consumo energético, desperdicio de recursos y emisiones que nunca debieron producirse”, explica García Beltrán.
La infraestructura digital entra en la ecuación ESG
La creciente utilización de inteligencia artificial, nubes empresariales, centros de datos y plataformas de terceros está ampliando la infraestructura sobre la cual operan las compañías. Más capacidad de cómputo puede traducirse en productividad y nuevos negocios, pero también en mayor consumo de recursos y nuevas superficies de riesgo.
García Beltrán retoma el concepto de “IA frugal” y lo lleva al terreno del riesgo, lo que implica evaluar no solamente qué puede hacer una tecnología, sino cuánto consume, qué riesgos introduce y bajo qué mecanismos debe ser gobernada.
La misma lógica aplica a los datos. Una parte significativa de la información corporativa es considerada dark data, según la experta. Esa información almacenada puede consumir recursos, elevar costos y ampliar la superficie de exposición sin necesariamente aportar valor al negocio.
“Su huella no es su edificio. Es su portafolio. Cuando hablamos de sostenibilidad en una entidad financiera, tenemos que mirar dónde está invertido el capital, qué compañías hacen parte de esa cadena, qué tecnología utilizan y qué riesgos están trasladando hacia otros actores. Una compañía puede tener controles extraordinarios dentro de sus propias instalaciones y, al mismo tiempo, estar expuesta a través de un proveedor, una plataforma o un activo digital que ni siquiera sabía que tenía conectado”, señala.
Ya no se trata únicamente de cuánto se invierte en ciberseguridad, sino de qué activos existen, qué dependencias son críticas y cuánto puede costar recuperar la operación después de un incidente.
La sostenibilidad también es capacidad de recuperarse
La dimensión social introduce otra variable. Un ataque crítico puede comprometer la continuidad de pequeñas y medianas empresas con recursos limitados para recuperar operaciones. El impacto puede extenderse a empleos, proveedores y cadenas de valor completas.
“Democratizar el acceso a la ciberresiliencia es sostenibilidad social, no filantropía. Si una pequeña empresa forma parte de la cadena de suministro de una gran organización, su vulnerabilidad también puede convertirse en la vulnerabilidad de esa organización. Cuando una pyme no puede recuperarse de un ataque, detrás de esa empresa hay personas, familias, empleos y comunidades. Hablar de sostenibilidad social implica preguntarnos qué tan preparados están esos actores para resistir una crisis digital y qué podemos hacer para que la capacidad de recuperarse no dependa exclusivamente del tamaño del balance”, afirma.
Esa misma asimetría existe fuera de la empresa, y con un actor todavía más desprotegido. Según Naciones Unidas, entre el 15 % y el 20 % de los niños en el mundo son víctimas de ciberacoso, y uno de cada dos no sabe dónde denunciar ni pedir ayuda. “En una empresa eso tiene nombre: se llama no tener plan de respuesta a incidentes”, señala García Beltrán.
Con eso en mente, creó Las Ciberaventuras de Nala, una colección de ciberseguridad infantil y material pedagógico, con el apoyo de Fasecolda, sobre privacidad, uso seguro de redes sociales y ciberacoso, entre otros temas. Es un recurso para los colegios colombianos, a los que el Decreto 769 obliga a incluir protocolos contra el ciberacoso. La nueva colección ESG incorpora los tres componentes de su propuesta. La E promueve una relación más consciente con la tecnología y la inteligencia artificial; la S vincula la educación digital con el apoyo a la Fundación Niños del Sol, que acompaña a niños en situaciones de alta vulnerabilidad social; y la G incorpora principios de ética, ciudadanía digital y pensamiento crítico.
Dentro del libro, una de las inteligencias artificiales es un personaje llamado I.A.-M.I.G.O., un gregario glotón que gasta energía y agua con cada pregunta innecesaria, y los Vampiros Digitales son los cargadores y las pantallas que siguen encendidos sin que nadie los use. Lo que a un niño se le explica así, en una junta directiva se llama IA frugal y capacidad ociosa. Cambia el vocabulario, no la arquitectura. Lo ambiental se reporta cada año. Lo social determina si la resiliencia sostenible digital llega a toda la cadena o solo a quien puede pagarla.
De la tecnología a la gobernanza
La tercera dimensión es la gobernanza. En Europa, DORA, NIS2, el AI Act, el CRA y la CSRD marcan la agenda en resiliencia digital, inteligencia artificial y sostenibilidad, y en DORA y NIS2 la responsabilidad de los órganos de dirección frente al riesgo cibernético es explícita. En Colombia, el Decreto 769 de 2026 extiende esa lógica al establecer que las empresas tecnológicas y los colegios son corresponsables, junto con el Estado y las familias, de la protección digital de los menores.
“Una junta directiva no debería preguntar solamente cuánto gastamos en ciberseguridad. Debería preguntar qué activos tenemos, cuáles son realmente críticos, qué proveedores pueden detener nuestra operación y si estamos todos dependiendo de los mismos, cuánto tardaríamos en recuperarnos, qué datos tenemos almacenados, qué resistencia tienen nuestros sistemas ante fallos de energía, refrigeración o conectividad, qué riesgos estamos aceptando y quién tiene la responsabilidad cuando algo falla. Cuando hacemos esas preguntas, dejamos de hablar de tecnología y empezamos a hablar de continuidad, capital, reputación, regulación y creación de valor. Ese es el punto en el que la ciberseguridad se convierte en una decisión de negocio”, explica.
Su metodología Cyber SPECS® busca conectar esas variables. Sustainability analiza la huella energética y de carbono; Protection, la exposición; Ethics, la explicabilidad y equidad; Confidence, el efecto sobre la confianza; y Systemic, las concentraciones y puntos únicos de falla. Dentro de la primera lente propone una métrica concreta, el dividendo digital verde: cuantificar el tráfico malicioso bloqueado, convertirlo en energía no consumida y traducirlo a emisiones evitadas, reportadas por separado y con una metodología trazable.
El sector asegurador ocupa una posición particular en esta transformación porque participa simultáneamente como corporación, inversionista y mecanismo de transferencia de riesgo, y por eso conoce de cerca el costo de un ataque. García Beltrán coincide con la firma de respuesta a incidentes Lazarus Technology en que no existe un costo único del ransomware, pues una pérdida de US$500.000 puede ser existencial para una pyme y asumible para una gran corporación. La diferencia no está en el ataque, sino en la resiliencia de cada organización y en la confianza que logra conservar.
Un nuevo tablero para las juntas
Abogada de formación y con más de dos décadas de trayectoria en el sector asegurador internacional, García Beltrán desarrolló su carrera entre Europa y Latinoamérica y llegó a presidir comités de ciberseguridad en el London Market. Es coautora del V Estudio Green Cloud de ISMS Forum y el capítulo español de la Cloud Security Alliance, publicado en España en septiembre 2026. Hoy es consultora estratégica y asesora independiente de juntas directivas. En 2026 fue reconocida como Mentora del Año de Riesgo Cibernético en Europa y como Global Women in Insurance (WIINS) Ambassador 2026 en Londres.
“La ciberseguridad ya no se mide solo en incidentes evitados. Se mide en megavatios, litros de agua y confianza que sobrevive. También se mide en la empresa que logra seguir pagando su nómina después de un ataque, en el proveedor pequeño que consigue recuperarse, en el niño que sabe que no debe entregar sus datos y en una junta directiva que entiende cuáles son sus dependencias críticas antes de que alguien las explote. No estamos agregando una nueva etiqueta ESG a la tecnología. Estamos reconociendo que la resiliencia digital ya forma parte de la sostenibilidad de una organización”, concluye Andrea García Beltrán, Board Advisor, experta internacional en ciberseguridad, ciberseguros y derechos digitales.
Para las juntas directivas, el reto será convertir esa visión en decisiones medibles que pasan por conocer los activos digitales, identificar dependencias críticas, evaluar proveedores, establecer responsabilidades y preparar escenarios de crisis.