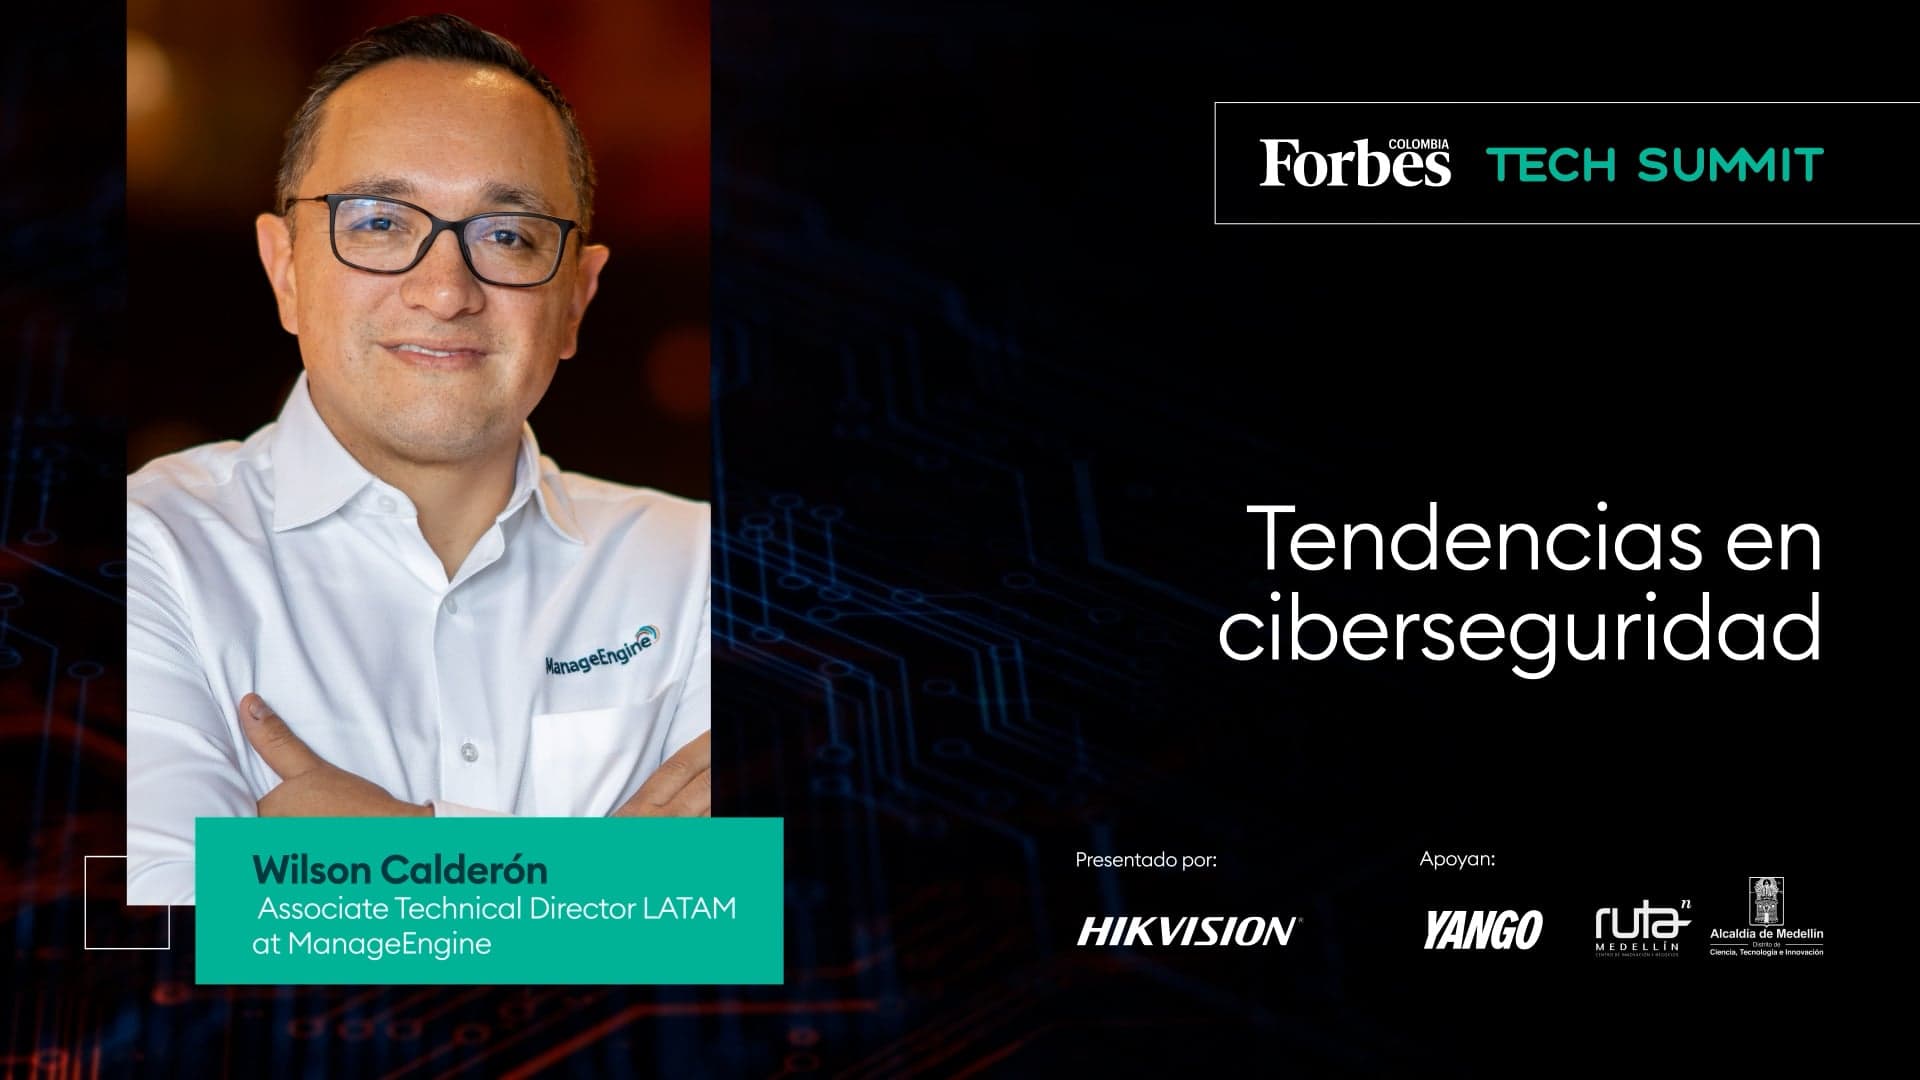
Wilson Calderón, de ManageEngine, explicó durante Forbes Tech Summit por qué invertir en más herramientas no garantiza mayor protección.
Una empresa puede invertir en múltiples herramientas de ciberseguridad y aun así desconocer quién tiene acceso a su información o cuánto tardaría en recuperar sus operaciones después de un ataque. Para Wilson Calderón, Associate Technical Director LATAM de ManageEngine, la preparación de una organización no depende únicamente de los programas que contrata, sino de su capacidad para identificar amenazas y responder cuando sus sistemas se ven comprometidos.
“Tener más tecnología o más software no significa ser más ciberseguro”, afirmó durante el panel Tendencias en ciberseguridad, realizado en el Forbes Tech Summit 2026. En la conversación, moderada por Luisa Triana, periodista digital de Forbes Colombia, el directivo analizó cómo están evolucionando los ataques informáticos, qué riesgos introduce la inteligencia artificial y cuáles deberían ser las prioridades de las empresas para proteger sus operaciones.
Calderón sostuvo que las organizaciones deben abandonar la idea de que pueden evitar cualquier intrusión. En su lugar, planteó que necesitan conocer sus vulnerabilidades y prepararse para actuar cuando ocurra un incidente. “Ya no se trata únicamente de poder evitar un ataque; se trata ahora de qué tan preparado estoy para recuperarme”, explicó.
La preparación se mide también en tiempo
Uno de los principales riesgos que identificó Calderón es la falta de visibilidad sobre los recursos tecnológicos de las compañías. Según explicó, los directivos deberían poder responder cuántos activos digitales tienen, dónde se encuentra la información crítica y quiénes cuentan con permisos para acceder a ella.
El problema no se limita a proteger los datos almacenados. También consiste en controlar las identidades que pueden utilizarlos, desde las cuentas de los trabajadores hasta las credenciales de aplicaciones y servicios conectados a la nube.
Para evaluar la preparación de una empresa, Calderón destacó dos indicadores: el tiempo que tarda en detectar una amenaza y el que necesita para resolver el incidente y recuperarse.
La importancia de actuar rápidamente también aparece en investigaciones internacionales. El informe Cost of a Data Breach 2025, de IBM, encontró que las organizaciones analizadas tardaron, en promedio, 241 días en identificar y contener una vulneración de datos, 17 días menos que el año anterior. El estudio estimó un costo global promedio de US$4,44 millones por brecha. Estas cifras corresponden a la muestra internacional del informe, no específicamente a empresas colombianas.
El planteamiento de Calderón coincide con una perspectiva más amplia de gestión del riesgo. El marco de ciberseguridad 2.0 del Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) contempla seis funciones: gobernar, identificar, proteger, detectar, responder y recuperar. La prevención es una parte de la estrategia, pero no reemplaza la preparación para enfrentar incidentes.
La inteligencia artificial también está cambiando los ataques
La inteligencia artificial ocupó buena parte de la conversación. Calderón señaló que esta tecnología permite a los delincuentes perfeccionar métodos de engaño conocidos, como los correos fraudulentos y la suplantación de identidad.
Mientras antes muchas estafas podían reconocerse por mensajes genéricos o errores evidentes, ahora los atacantes pueden utilizar información personal para elaborar comunicaciones más convincentes. También pueden imitar la voz o el rostro de un jefe o familiar.
“La IA no está creando ningún nuevo ataque; está sofisticando los ya existentes”, sostuvo Calderón, al describir su impacto sobre las técnicas de ingeniería social.
Esta modalidad de fraude ha sido advertida por el FBI, que documentó el uso de herramientas de inteligencia artificial para generar voces, imágenes y videos destinados a suplantar identidades y facilitar engaños financieros.
Sin embargo, Calderón destacó que las empresas también pueden aprovechar la IA para defenderse. Una de sus aplicaciones es analizar los patrones habituales de los usuarios y detectar actividades inusuales.
Como ejemplo, mencionó el caso de un empleado que normalmente accede a determinados servidores durante su jornada laboral, pero que comienza a ingresar de madrugada o a eliminar archivos de manera repetida. Esas desviaciones pueden justificar una investigación antes de que se materialice un daño mayor.
El directivo insistió en que las organizaciones deben incorporar estas capacidades a sus estrategias de protección, junto con políticas de formación y controles de acceso.
Simulacros de ciberataques y nuevos riesgos para las empresas
La preparación del personal fue otro de los temas destacados. Calderón recomendó que las compañías realicen simulacros de ciberataques, de manera similar a los ejercicios que organizan para responder a emergencias físicas.
Estas pruebas pueden incluir mensajes fraudulentos simulados dirigidos a determinados equipos de trabajo, con el objetivo de identificar qué colaboradores reconocen las señales de engaño y cuáles necesitan mayor formación.
También explicó el principio de Zero Trust, o Cero Confianza, que resumió como “no confío en nada, valido todo”. Su aplicación implica verificar las solicitudes de acceso y complementar las contraseñas con mecanismos adicionales de autenticación.
Hacia el cierre del panel, Calderón llamó la atención sobre otro desafío: las llamadas identidades no humanas. Se trata de credenciales utilizadas por sistemas, aplicaciones y herramientas de inteligencia artificial que necesitan acceder a recursos empresariales para ejecutar determinadas tareas.
A medida que estas tecnologías adquieren mayor autonomía, explicó, las compañías deben controlar qué permisos reciben y a qué información pueden acceder.
El riesgo también alcanza el uso cotidiano de la IA generativa. Calderón mencionó situaciones en las que los trabajadores utilizan estas herramientas para analizar balances financieros u otra información corporativa sin conocer suficientemente las condiciones de tratamiento de los datos.
La preocupación tiene respaldo en el informe de IBM de 2025, según el cual el 63 % de las organizaciones estudiadas carecía de políticas de gobernanza de inteligencia artificial para gestionar su uso o prevenir la adopción de herramientas no autorizadas.
Para Calderón, las políticas de ciberseguridad deben surgir de la gerencia y estar alineadas con las necesidades del negocio. La formación de los empleados, la gestión de identidades y la capacidad de recuperación forman parte de esa responsabilidad.
Su mensaje durante el Forbes Tech Summit 2006 fue que la preparación de una empresa no puede medirse por la cantidad de herramientas que tiene instaladas. También importa saber qué está protegiendo, quién puede acceder a sus sistemas y cómo responderá cuando detecte una amenaza.
Redactado por Sebastián Tovar
También le puede interesar: La paradoja de la IA: más productividad, pero menos habilidades